
ระดับเนื้อหา: Research / Integration concept
หลักการและการเลือกใช้
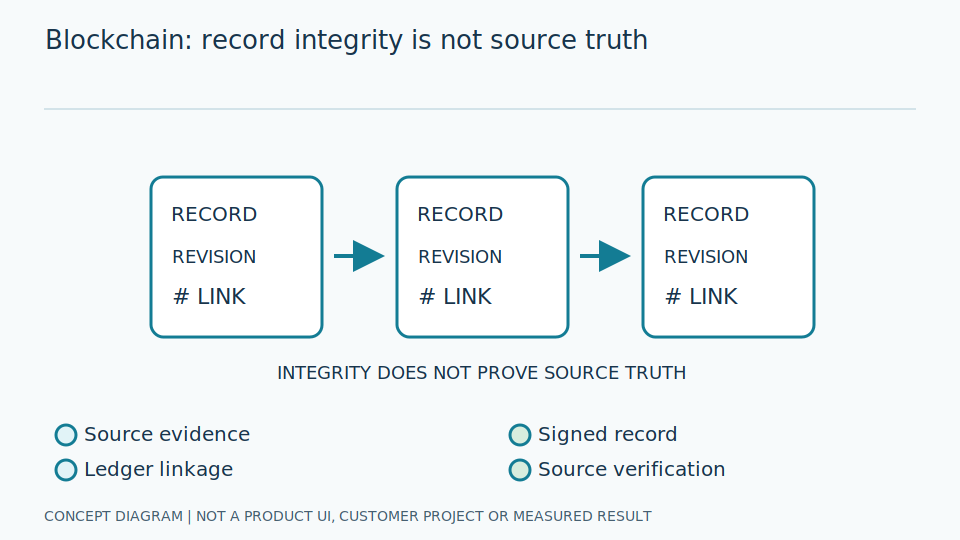
Blockchain เป็นบัญชีข้อมูลร่วมที่ใช้กลไกฉันทามติและการเชื่อมบล็อกเพื่อทำให้แก้ประวัติได้ยากภายใต้สมมติฐานของเครือข่าย ไม่รับรองว่าข้อมูลจากกล้องหรือผู้ป้อนเป็นความจริงตั้งแต่ต้น
Blockchain ช่วยจัดประวัติที่หลายฝ่ายตรวจร่วมกันตามกติกา Consensus คือกลไกตกลงว่ารายการใดรับเข้า แต่รายการที่รับอาจมีค่าผิดจากภาพหรือหน่วยผิดอยู่แล้ว การรักษาประวัติไม่เหมือนการยืนยันความจริงของต้นทาง ต้องมี provenance หรือที่มาที่ตรวจได้และการยืนยันก่อนบันทึก ไม่ใช้คำว่าแก้ยากเป็นคำรับรองว่าค่าอ่านหรือเหตุการณ์จริงถูกต้องทุกครั้ง
วิศวกรระบุ threat model คือสิ่งที่ต้องป้องกัน คู่สัญญา และผู้มีอำนาจเปลี่ยนกติกา Governance คือการกำกับเครือข่ายซึ่งยังต้องเชื่อถือบางบทบาท Permissioned chain จำกัดผู้เข้าร่วมแต่ไม่ลบความรับผิดชอบนั้น ต้องเทียบฐานข้อมูล append-only ที่เพิ่มประวัติโดยไม่แก้เดิม กับ digital signature ที่ยืนยันผู้ลงนามตามระบบกุญแจ ก่อนเลือกความซับซ้อนเพิ่มเติม และไม่ใส่ข้อมูลลับบน chain โดยไม่มีการประเมิน
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
ตัวอย่างในบริบทอุตสาหกรรม
ตัวอย่างแนวคิด: หลายองค์กรอาจต้องตรวจประวัติหลักฐานร่วมกัน แต่ระบบอ่านเกจภายในองค์กรเดียวอาจใช้ database กับ signed audit log ได้เพียงพอ ควรพิสูจน์เหตุที่วิธีง่ายกว่าไม่ตอบโจทย์ก่อน
สมมติฝ่ายต่าง ๆ ต้องย้อนตรวจผลอ่าน แต่มีเจ้าของข้อมูลเดียวที่ทุกฝ่ายยอมรับ ฐานข้อมูลพร้อมประวัติและลายมือชื่ออาจตอบได้ ไม่จำเป็นใช้ blockchain หากจะกระจายความเชื่อใจ ต้องบอกว่าใครตรวจต้นทางและใครแก้ข้อผิด แม้ค่าภาพผิดถูกบันทึกอย่างรักษาประวัติ ก็ยังต้องมีรายการแก้และหลักฐานใหม่ ไม่กล่าวว่าค่าเดิมกลายเป็นถูกเพราะอยู่ใน chain
วิศวกรทดลองกติกาบันทึกและกู้คืนด้วยข้อมูลจำลองที่ไม่มีข้อมูลลับ พร้อมการจัดการ key ที่ใช้ลงนามและการเปลี่ยนผู้มีสิทธิ์ หากเก็บภาพนอก chain แล้วเก็บค่าตรวจเนื้อหาบน chain ต้องบอกขอบเขตว่าพิสูจน์การเปลี่ยนเนื้อหา ไม่ยืนยันความจริงของภาพ ตรวจการลบหรือแก้ข้อมูลบุคคลตามนโยบายก่อนเลือกแบบ เพราะการเพิ่มประวัติถาวรอาจขัดกับวัตถุประสงค์การเก็บที่ต้องจำกัด
ขั้นตอนศึกษาและทดลอง
- 1 ระบุคู่สัญญา threat model และผู้มีอำนาจเปลี่ยนประวัติ
- 2 เปรียบเทียบฐานข้อมูล append-only และ digital signature
- 3 หากจำเป็นจริงจึงกำหนด consensus governance และการเก็บข้อมูลนอก chain
วิธีประเมินและนิยามผล
ทดสอบ finality throughput ค่าใช้จ่ายและการกู้คืน รวมการตรวจ provenance ของข้อมูลก่อนบันทึก ไม่ใช้จำนวน node เป็นหลักฐานความน่าเชื่อถือเพียงอย่างเดียว
Finality คือเงื่อนไขที่รายการถือว่าตกลงแล้วตามกลไก ส่วน node เป็นส่วนผู้เข้าร่วมคำนวณหรือเก็บที่มีบทบาทตามแบบ จำนวนมากไม่ได้รับรองการกระจายความเชื่อใจหากการควบคุมรวมอยู่ฝ่ายเดียว ต้องรายงานเงื่อนไข ผู้มีอำนาจ และเวลาจนผลใช้ได้ พร้อมต้นทุนรับส่งและเก็บ ไม่เทียบ throughput เพียงส่วนหนึ่งกับฐานข้อมูลที่ทำหน้าที่ครบแล้วสรุปได้เปรียบทั่วไป
วิศวกรตรวจรายการถูก ผิด ซ้ำ และการแก้ตามกติกา พร้อมการสูญสิทธิ์ลงนามในสภาพทดสอบที่อนุมัติ ตรวจว่า provenance ของภาพและค่าอ่านยังย้อนดูได้และไม่เปิดเผยข้อมูลเกินจำเป็น เอกสาร NIST ช่วยอธิบายแบบ blockchain ไม่เป็นหลักฐานรับรองเครือข่ายหรือบริการผลิตภัณฑ์ และการยืนยันประวัติต้องแยกจากการตรวจค่าทางกายภาพที่ต้นทางยังมีความไม่แน่นอน
ข้อจำกัดและกรณีผิดพลาด
immutable log ทำให้การแก้ข้อมูลส่วนบุคคลซับซ้อน key สูญหายหรือข้อมูลต้นทางผิดยังเป็นปัญหา และ permissioned chain ยังต้องเชื่อใจ governance
Immutable ในบริบทนี้ต้องอ่านตามสมมติฐานเครือข่ายและอำนาจที่กำหนด ไม่กล่าวว่าเปลี่ยนไม่ได้ทุกกรณี กุญแจที่สูญหรือถูกใช้ไม่เหมาะทำให้การจัดสิทธิ์และการยืนยันมีปัญหา ต้องมีแผนกู้และเปลี่ยนบทบาทที่ตรวจได้ ข้อมูลที่ผิดตั้งแต่ก่อนบันทึกยังผิด ต้องมีขั้นตรวจภาพ หน่วย เวลา และรายการแก้ ไม่ใช้ chain แทนคุณภาพข้อมูลหรือการอนุมัติข้อเท็จจริง
บัญชีร่วมเพิ่มความสามารถตรวจบางขอบเขตแต่เพิ่มต้นทุน governance การเก็บ และความซับซ้อนการลบข้อมูล ต้องเลือกเมื่อมีเหตุจำเป็นจริง ไม่เพิ่มเพียงเพื่อชื่อเทคโนโลยี บทความนี้เป็นแนววิจัยและบูรณาการ ไม่ยืนยันว่าผลิตภัณฑ์มี blockchain ลงนาม หรือบันทึกถาวรปัจจุบัน และไม่อ้างผลความโปร่งใสหรือประหยัดที่ยังไม่ได้วัดกับระบบและคู่สัญญาที่มีหลักฐาน
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
รายการตรวจสอบก่อนนำไปใช้
- มีเหตุจำเป็นต้องกระจายความเชื่อใจหรือไม่
- ไม่ใส่ข้อมูลลับลง chain หรือไม่
- มีขั้นตอนแก้ข้อมูลผิดและจัดการ key หรือไม่